Переводим киберриск в рубли и решения о бюджете
MIMIR CRQ считает ожидаемые потери по FAIR-MAM и отдачу от каждой меры защиты по ROSI — на данных, которые у вас уже есть. Начните с бесплатного калькулятора: без внедрения, без консультанта и без договора.
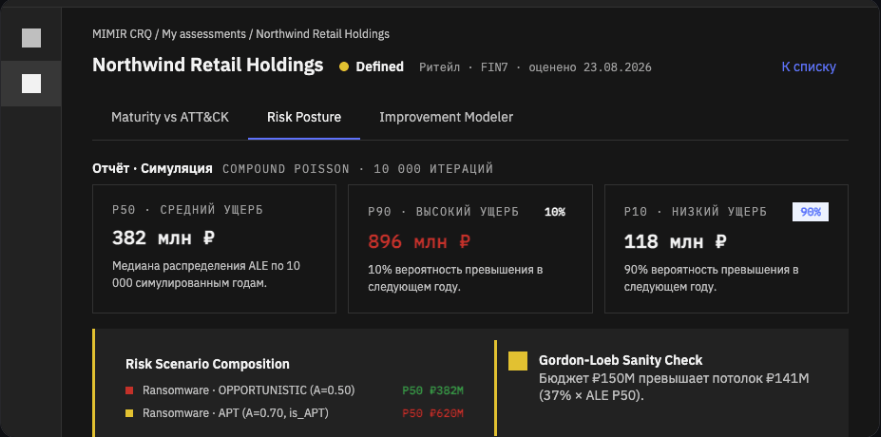
 Пример расчёта на модельном профиле
Кто делает MIMIR CRQ
Peraspera Consulting — практики информационной безопасности. Мы много лет отвечали за бюджеты ИБ перед правлением и знаем, на каком вопросе обычно заканчивается разговор о риске: «сколько это в деньгах». MIMIR CRQ — инструмент, которого нам самим не хватало, чтобы на него отвечать.
Консалтинг
Строим количественную оценку риска вместе с CISO и vCISO на данных их компании: профиль, сценарии, оценка зрелости и отчёт для правления.
Продукт
MIMIR CRQ и бесплатные Мини Инструменты — та же методология, упакованная так, чтобы ей можно было пользоваться без нас.
Обучение
Курс по FAIR-MAM для руководителей ИБ: как собрать модель на своих данных и защитить цифру перед правлением.
Знакомые любому CISO проблемы
Меня спрашивают, сколько мы потеряем. Я отвечаю «высокий риск» — и разговор заканчивается.
Бюджет режут, потому что я не могу показать, что будет, если его не дать.
Я слышал про FAIR. Выглядит как отдельный проект на полгода с внешними консультантами.
Если я назову цифру, следующим вопросом будет «откуда она». Ответа у меня нет.
Это не проблема квалификации, это проблема единиц измерения.
Качественная оценка позволяет говорить о деньгах только когда вам верят, или когда денег много. Как только это меняется - работает только количественная оценка.
Сделай свой первый шаг за один вечер и без бюджета на переход.
Что меняется в разговоре с бизнесом
* Пример расчёта на модельном профиле.
Методология MIMIR CRQ
Как устроен подход
Три шага собирают факты о компании, её защите и угрозах. Четвёртый превращает их в распределение потерь и бюджет.
Отрасль, выручка, маржа, штат, ИТ-ландшафт
Контроли NIST 800-53: покрытие, автоматизация, управляемость
Актор × способ атаки × импакт, цепочка техник ATT&CK
ШАГ 04 · ПЛАНИРОВАНИЕМонте-Карло: частота атак × вероятность успешного прохождения атаки при вашей зрелости × ущерб по доменам FAIR-MAM → распределение годовых потерьКонтекст
Отрасль, выручка, маржа, штат, критичные системы и порог потерь, который для вашей компании уже существенен. Это факты о бизнесе, которые CISO знает без запросов в другие подразделения, — не экспертные вероятности.
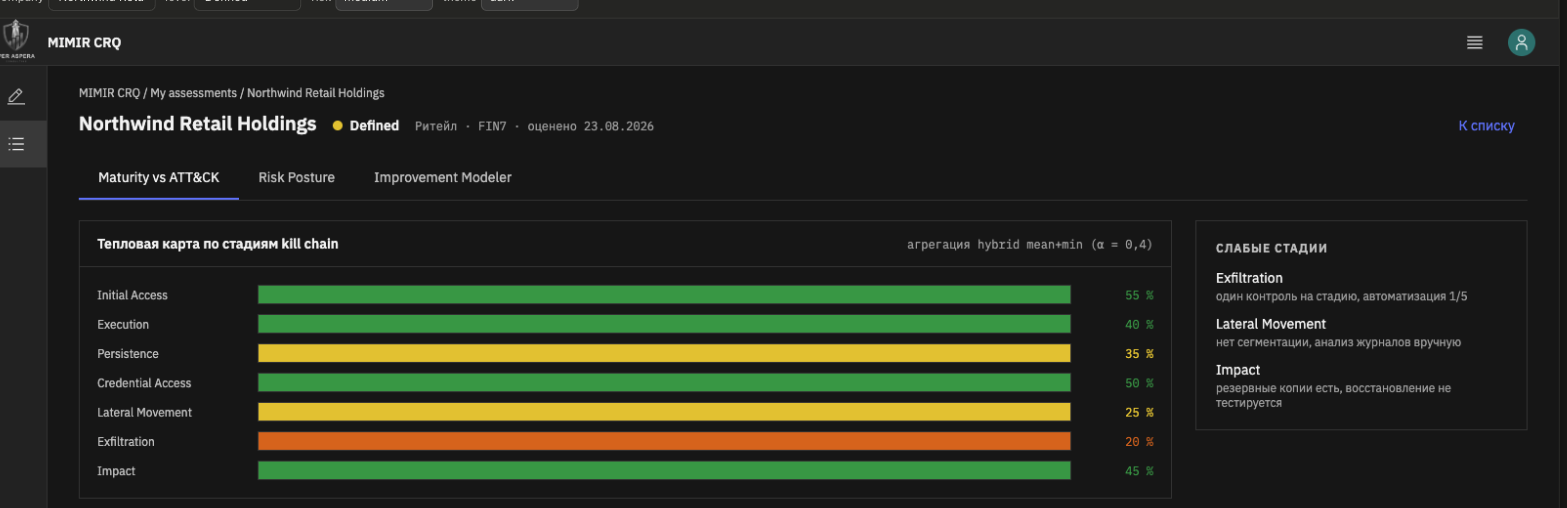
Зрелость
Контроли NIST 800-53 по трём осям: покрытие, автоматизация, управляемость. Зрелость не остаётся баллом на слайде — она напрямую меняет длительность простоя и глубину ущерба в расчёте.
Сценарии
Не абстрактная «утечка», а цепочка техник ATT&CK конкретного актора, релевантного вашей отрасли: как он входит, что делает внутри и что в итоге останавливается.
Планирование
Монте-Карло раскладывает ущерб по доменам потерь FAIR-MAM — простой систем и людей, восстановление, форензика, вынужденные вложения — и даёт распределение, а не одно число. Дальше ALE, ROSI и ранжирование мер.
Что вы получаете
Ожидаемые потери в рублях, а не «высокий риск»
Каждый сценарий превращается в распределение годовых потерь: медиана, P90 и хвост. Это те же величины, которыми оперируют финансисты, — их можно складывать, сравнивать между собой, с выручкой и с порогом существенности.
MIMIR CRQ
* Пример расчёта на модельном профиле
MIMIR CRQ
Приоритизация мер по возврату на вложенный рубль
Модель показывает, на сколько рублей конкретная мера снижает ожидаемые потери и сколько она стоит. Список инициатив выстраивается по ROSI и защищается перед CFO расчётом, а не убеждением.
Отчёт, который правление читает без перевода
На выходе — несколько слайдов: сколько компания теряет в среднем и в плохом году, где именно, что предлагается сделать и что это даёт. Допущения и шаги расчёта приложены, поэтому вопрос «откуда цифра» закрывается на месте.
От первой цифры до защищённого бюджета
Начинать с проекта на квартал не нужно. Каждый шаг даёт законченный результат, который уже можно показать бизнесу.
Первая цифра
Открываете ROSI-калькулятор или FAIR-симулятор. Без регистрации, без установки, без разговора с продавцом. Подставляете параметры своей компании и получаете распределение потерь и возврат на конкретную меру защиты.
Доступно сейчасСвой первый сценарий
Описываете компанию фактами — выручка, маржа, штат, инфраструктура — и оцениваете зрелость контролей. Модель считает ущерб от шифровальщика с разбивкой по доменам потерь: простой систем, простой людей, восстановление, форензика, вынужденные вложения.
MIMIR CRQ
Обоснованный бюджет
Добавляете сценарии, релевантные вашей отрасли, прогоняете what-if по мерам защиты и получаете ранжированный по ROSI список инициатив: что делать первым, сколько это стоит и сколько ожидаемых потерь снимает.
MIMIR CRQ
Работающая практика
Весь риск-реестр в деньгах, порог существенности согласован с бизнесом, квартальный отчёт правлению собирается за час.
MIMIR CRQ
Первый шаг доступен прямо сейчас и бесплатно. Остальные — в MIMIR CRQ, который готовится к выходу.
Начать с бесплатного калькулятораПочему цифре можно верить
Самый частый вопрос после первой презентации — «откуда это число». Модель построена так, чтобы на него был ответ.
Признанные методологии в основании
FAIR и FAIR-MAM для разложения ущерба, FAIR-CAM для оценки контролей, MITRE ATT&CK для сценариев, NIST 800-53 для зрелости. Самодельного в фундаменте нет.
Никаких экспертных вероятностей
Эксперт вводит факты о своём бизнесе, а не «вероятность 15%». Параметры распределений модель выводит сама по прозрачным правилам — субъективная оценка не попадает в расчёт незаметно.
Открытые коэффициенты
Каждое допущение вынесено в явную точку калибровки и видно в разложении расчёта. Спорить можно с конкретным множителем, а не с чёрным ящиком, — и это единственный вид спора, который CISO выигрывает.
Воспроизводимость
Один и тот же ввод даёт один и тот же результат. Расчёт можно повторить через год и объяснить, что именно изменилось: зрелость, инфраструктура или сценарий.
Что нужно от вас — и чего не нужно
Нужно
- Выручка, валовая маржа, численность, средняя зарплата
- Серверы, рабочие станции, объём данных, штат ИТ, где лежат бэкапы
- Текущий годовой бюджет ИБ
- Оценка зрелости контролей — своя или собранная вместе с нами
Не нужно
- Отраслевой статистики инцидентов, которой у вас нет
- Интеграций с SIEM и выгрузок из инфраструктуры
- Договора и закупочной процедуры, чтобы просто посмотреть
- Экспертных вероятностей «на глаз»
Всё, что нужно для первого расчёта, помещается на один экран и известно вам без запросов в другие подразделения.
Инструменты MIMIR CRQ · бесплатно · без регистрации
Мини Инструменты
ROSI-калькулятор
Возврат на инвестиции в защиту: ALE до и после, стоимость меры.
Открыть калькулятор →Киберстрахование
Франшиза и лимит полиса против риск-предела: где полис спасает, а где переплачен.
Открыть инструмент →Как выглядит результат
Сколько
Ожидаемые потери за год и хвостовой сценарий. Две цифры, с которых начинается разговор.
Где
Разложение по сценариям и доменам ущерба: что именно стоит дорого — простой, восстановление, форензика или вынужденные вложения.
Что существенно
Порог существенности, согласованный с бизнесом, и что его превышает. Отсюда берётся список того, что нельзя не делать.
Что делать
Меры с ценой и эффектом, отсортированные по возврату на вложенный рубль.
Пятый блок — приложение с допущениями и пошаговым расчётом. Его открывают редко, но именно оно делает разговор коротким.
Модельный профиль · сеть АЗС · сценарий «шифровальщик»
Выручка 730 млрд ₽/год, зрелость 3.5 из 5.
* Пример расчёта на модельном профиле.
Те же четыре цифры — на параметрах вашей компании.
Посчитать на своих числахДля кого это
Инструмент для тех, кто отвечает за киберриск и должен обосновать решения перед бизнесом.
Приоритизация мер по ожидаемым потерям и язык, на котором бюджет обсуждается без апелляции к страху.
Одна освоенная модель — материал для правления у каждого клиента. Профиль нового клиента описывается за вечер, методология, сценарии и структура отчёта переиспользуются.
Кибер встаёт в один реестр с операционным риском: те же распределения, тот же порог существенности, та же логика агрегации.
Ответ на вопрос «сколько мы теряем и что даёт следующий вложенный рубль» — в единицах, которыми они уже пользуются.
Частые вопросы
Насколько это долго и сложно на самом деле?
Первая цифра — за 30 минут в бесплатном калькуляторе, без регистрации. Свой первый сценарий с расчётом ущерба — вечер работы. Весь риск-реестр в деньгах — квартал, но начинать с этого не нужно: каждый шаг даёт законченный результат, который уже можно показать бизнесу.
Какие данные нужны для первого расчёта?
Только факты о компании, которые вы и так знаете: выручка, валовая маржа, численность и средняя зарплата, парк серверов и рабочих станций, объём данных, штат ИТ, где хранятся бэкапы, текущий бюджет ИБ. Плюс оценка зрелости контролей. Параметры распределений модель выводит сама — вводить вероятности «на глаз» не нужно.
Откуда берутся числа и что отвечать на вопрос «почему именно столько»?
Все коэффициенты модели открыты и вынесены в явные точки калибровки, расчёт воспроизводим, каждый результат раскладывается по шагам с подставленными числами. Спорить можно с конкретным коэффициентом, а не с чёрным ящиком, — и это единственный вид спора, который CISO выигрывает.
Чем это отличается от риск-матрицы, которая у нас уже есть?
Ранг «высокий» нельзя сложить, сравнить с ценой меры защиты или проверить через год. Распределение потерь в рублях складывается, сравнивается с порогом существенности и с бюджетом, а разницу между оценками разных лет можно объяснить конкретным изменением.
Это не заменит нам комплаенс?
Не заменит и не должен. Комплаенс отвечает на вопрос «соответствуем ли мы требованиям», количественная оценка — «сколько стоит несоответствие и что чинить первым». Оценка зрелости строится на NIST 800-53 и сопоставляется с требованиями ваших регуляторов, а результат даёт обоснование приоритетов внутри плана устранения.
Я vCISO и веду несколько клиентов. Это применимо?
Это один из основных сценариев использования. Профиль клиента описывается фактами о его бизнесе и настраивается за вечер, а методология, шаблоны сценариев и структура отчёта переиспользуются от клиента к клиенту. Одна освоенная модель становится материалом для разговора с правлением у каждого из них.
Методология западная. Она работает в российском контексте?
FAIR-MAM в оригинале сильно опирается на нотификации, коллективные иски и регуляторные штрафы западного образца — в российской практике эти домены раздувают оценку и вызывают справедливое недоверие. Мы пересобрали модель под местные реалии: спорные домены упрощены или отключены, а веса откалиброваны на профилях российских компаний.
Сколько это стоит и можно ли начать прямо сейчас?
Мини Инструменты — бесплатно и без регистрации, пользоваться можно сколько угодно и уже сегодня. MIMIR CRQ готовится к выходу: идёт закрытая доработка, коммерческого доступа пока нет. Если хотите попасть в первую группу — напишите нам, контакты внизу страницы.

